Warum Kumiko

Fünf Gründe, auf Kumiko zu bauen.

Ihr beschreibt euer Geschäft einmal. Kumiko macht daraus Masken, eine API und Tools für euren KI-Assistenten und hält jede Änderung als Event fest.

Kumiko ist Pre-1.0: Features sind produktiv einsetzbar, die Stability-Policy gilt.

01

Einmal beschreiben. Überall nutzen.

Eine Definition von Entität und Handlern ergibt die Maske im Browser und als installierbare App, den API-Endpunkt und ein Tool, das euer KI-Assistent aufrufen kann. Ändert ihr die Definition, ändern sich alle drei mit.

Doku (englisch)
02

Jede Änderung ist ein Event.

Kumiko speichert, was passiert ist, nicht nur den letzten Stand. Ihr seht, wer was wann geändert hat, könnt jeden früheren Stand ansehen und baut neue Auswertungen aus denselben Events, wenn sich Anforderungen ändern.

Doku (englisch)

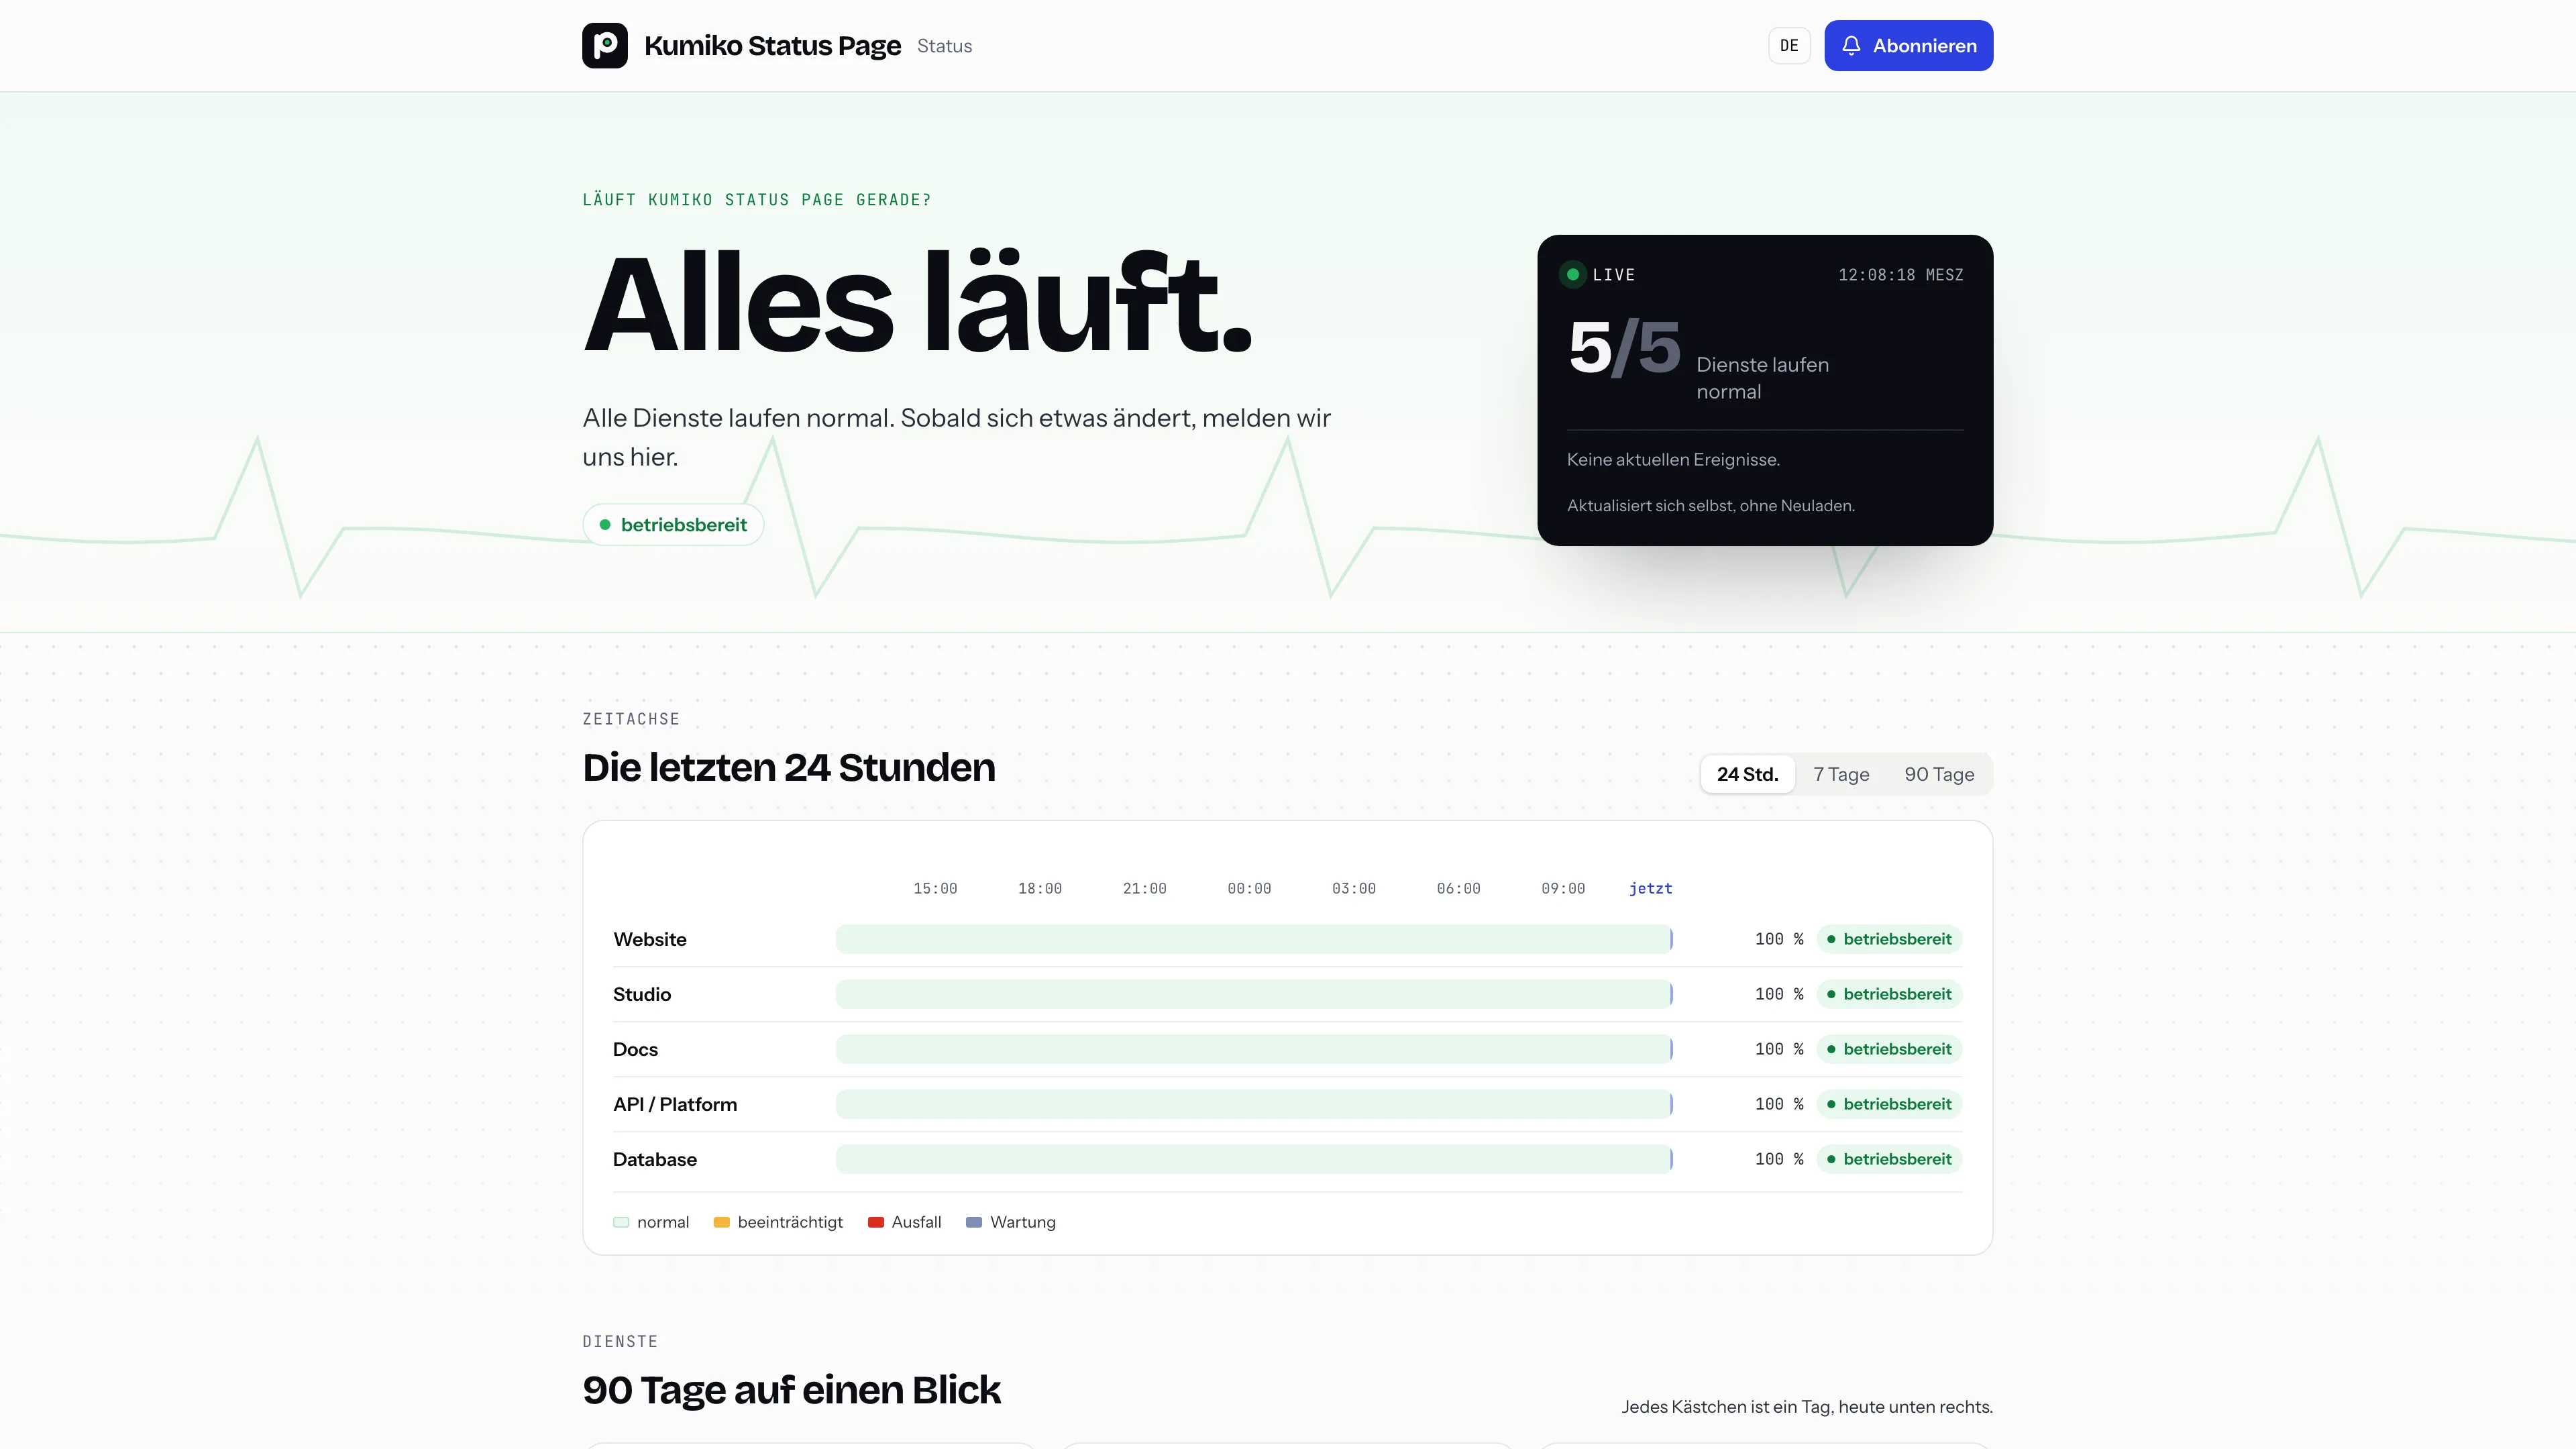
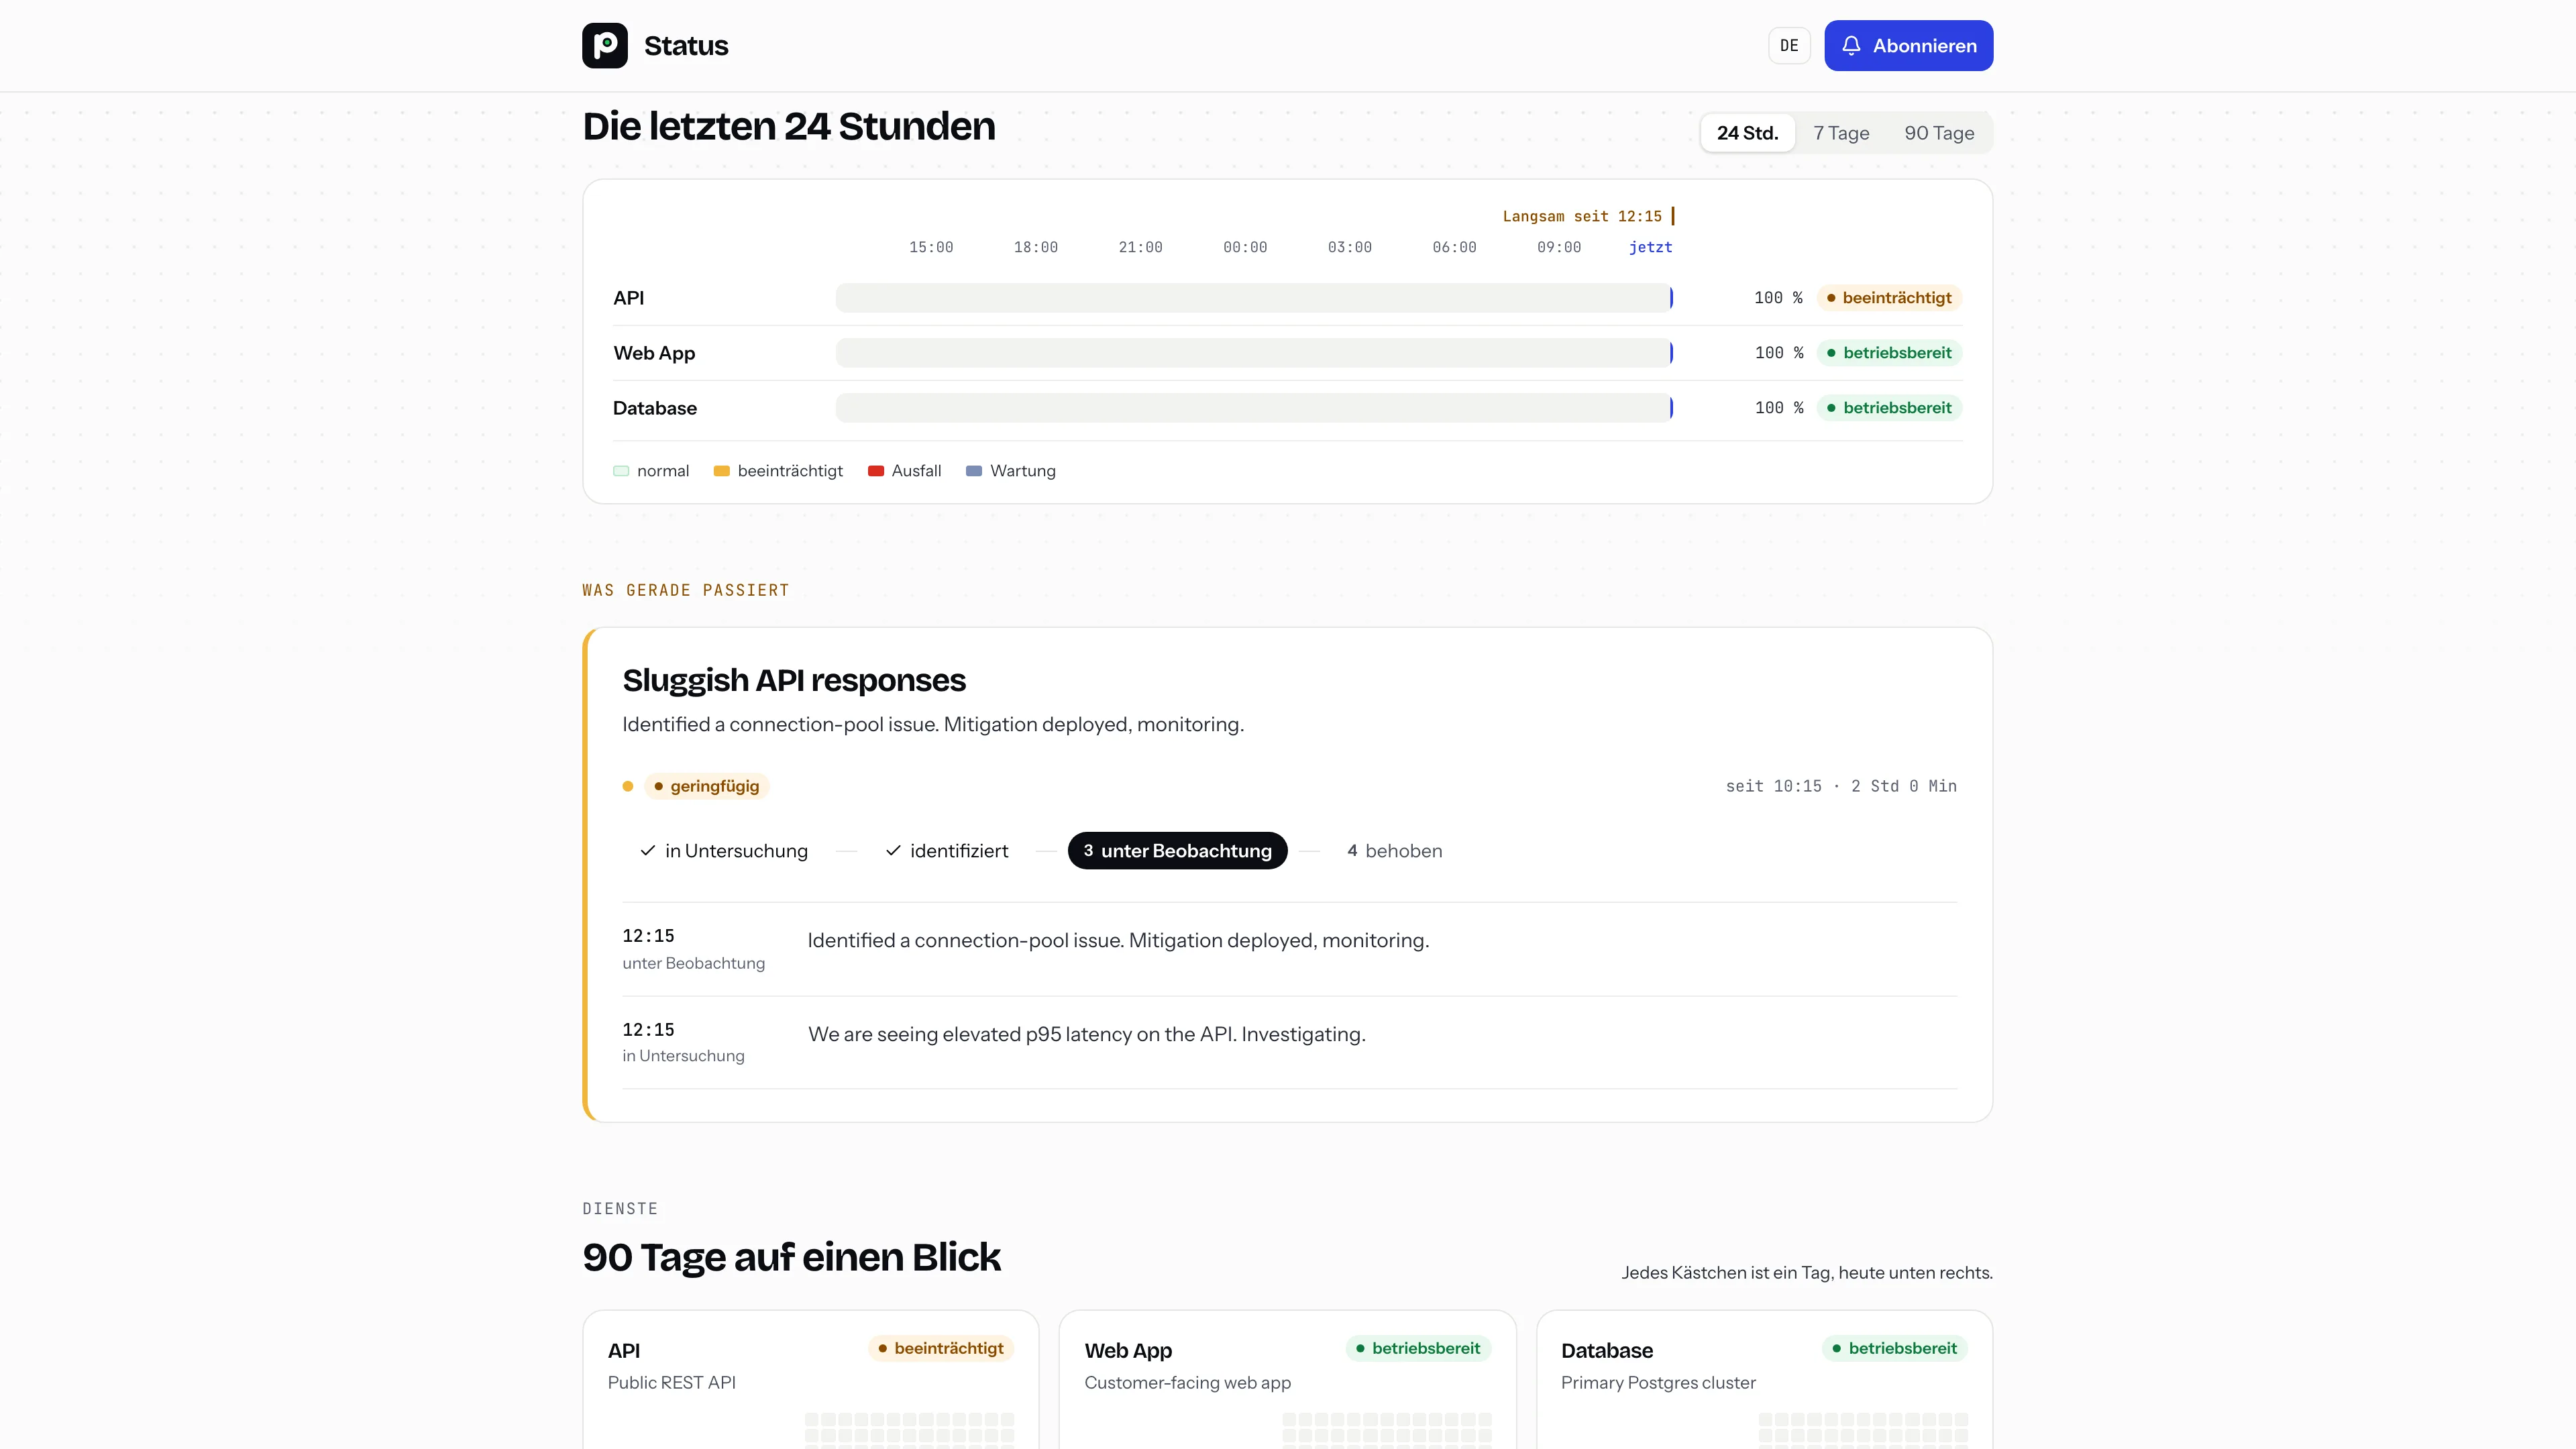
PublicStatus-Incident mit dem Verlauf seiner Updates

03

Die KI erledigt es. Ihr gebt frei.

Enterprise

Der Assistent kennt eure Masken und Handler. Ihr fragt in normaler Sprache, er bereitet die Änderung als Karte vor: lesen, anpassen, freigeben. Welche Aktionen er ohne Rückfrage ausführen darf, legt ihr fest.

Doku (englisch)

04

Das Fertige ist schon dabei.

Anmeldung, Rollen, Mandanten, Abrechnung, Hintergrundjobs, Mail, Dateien und Tabellen, die eure Nutzer sortieren, gruppieren und summieren. Mehr als 80 Features kommen mit dem Framework, eure Zeit geht in die eigene Logik.

Doku (englisch)

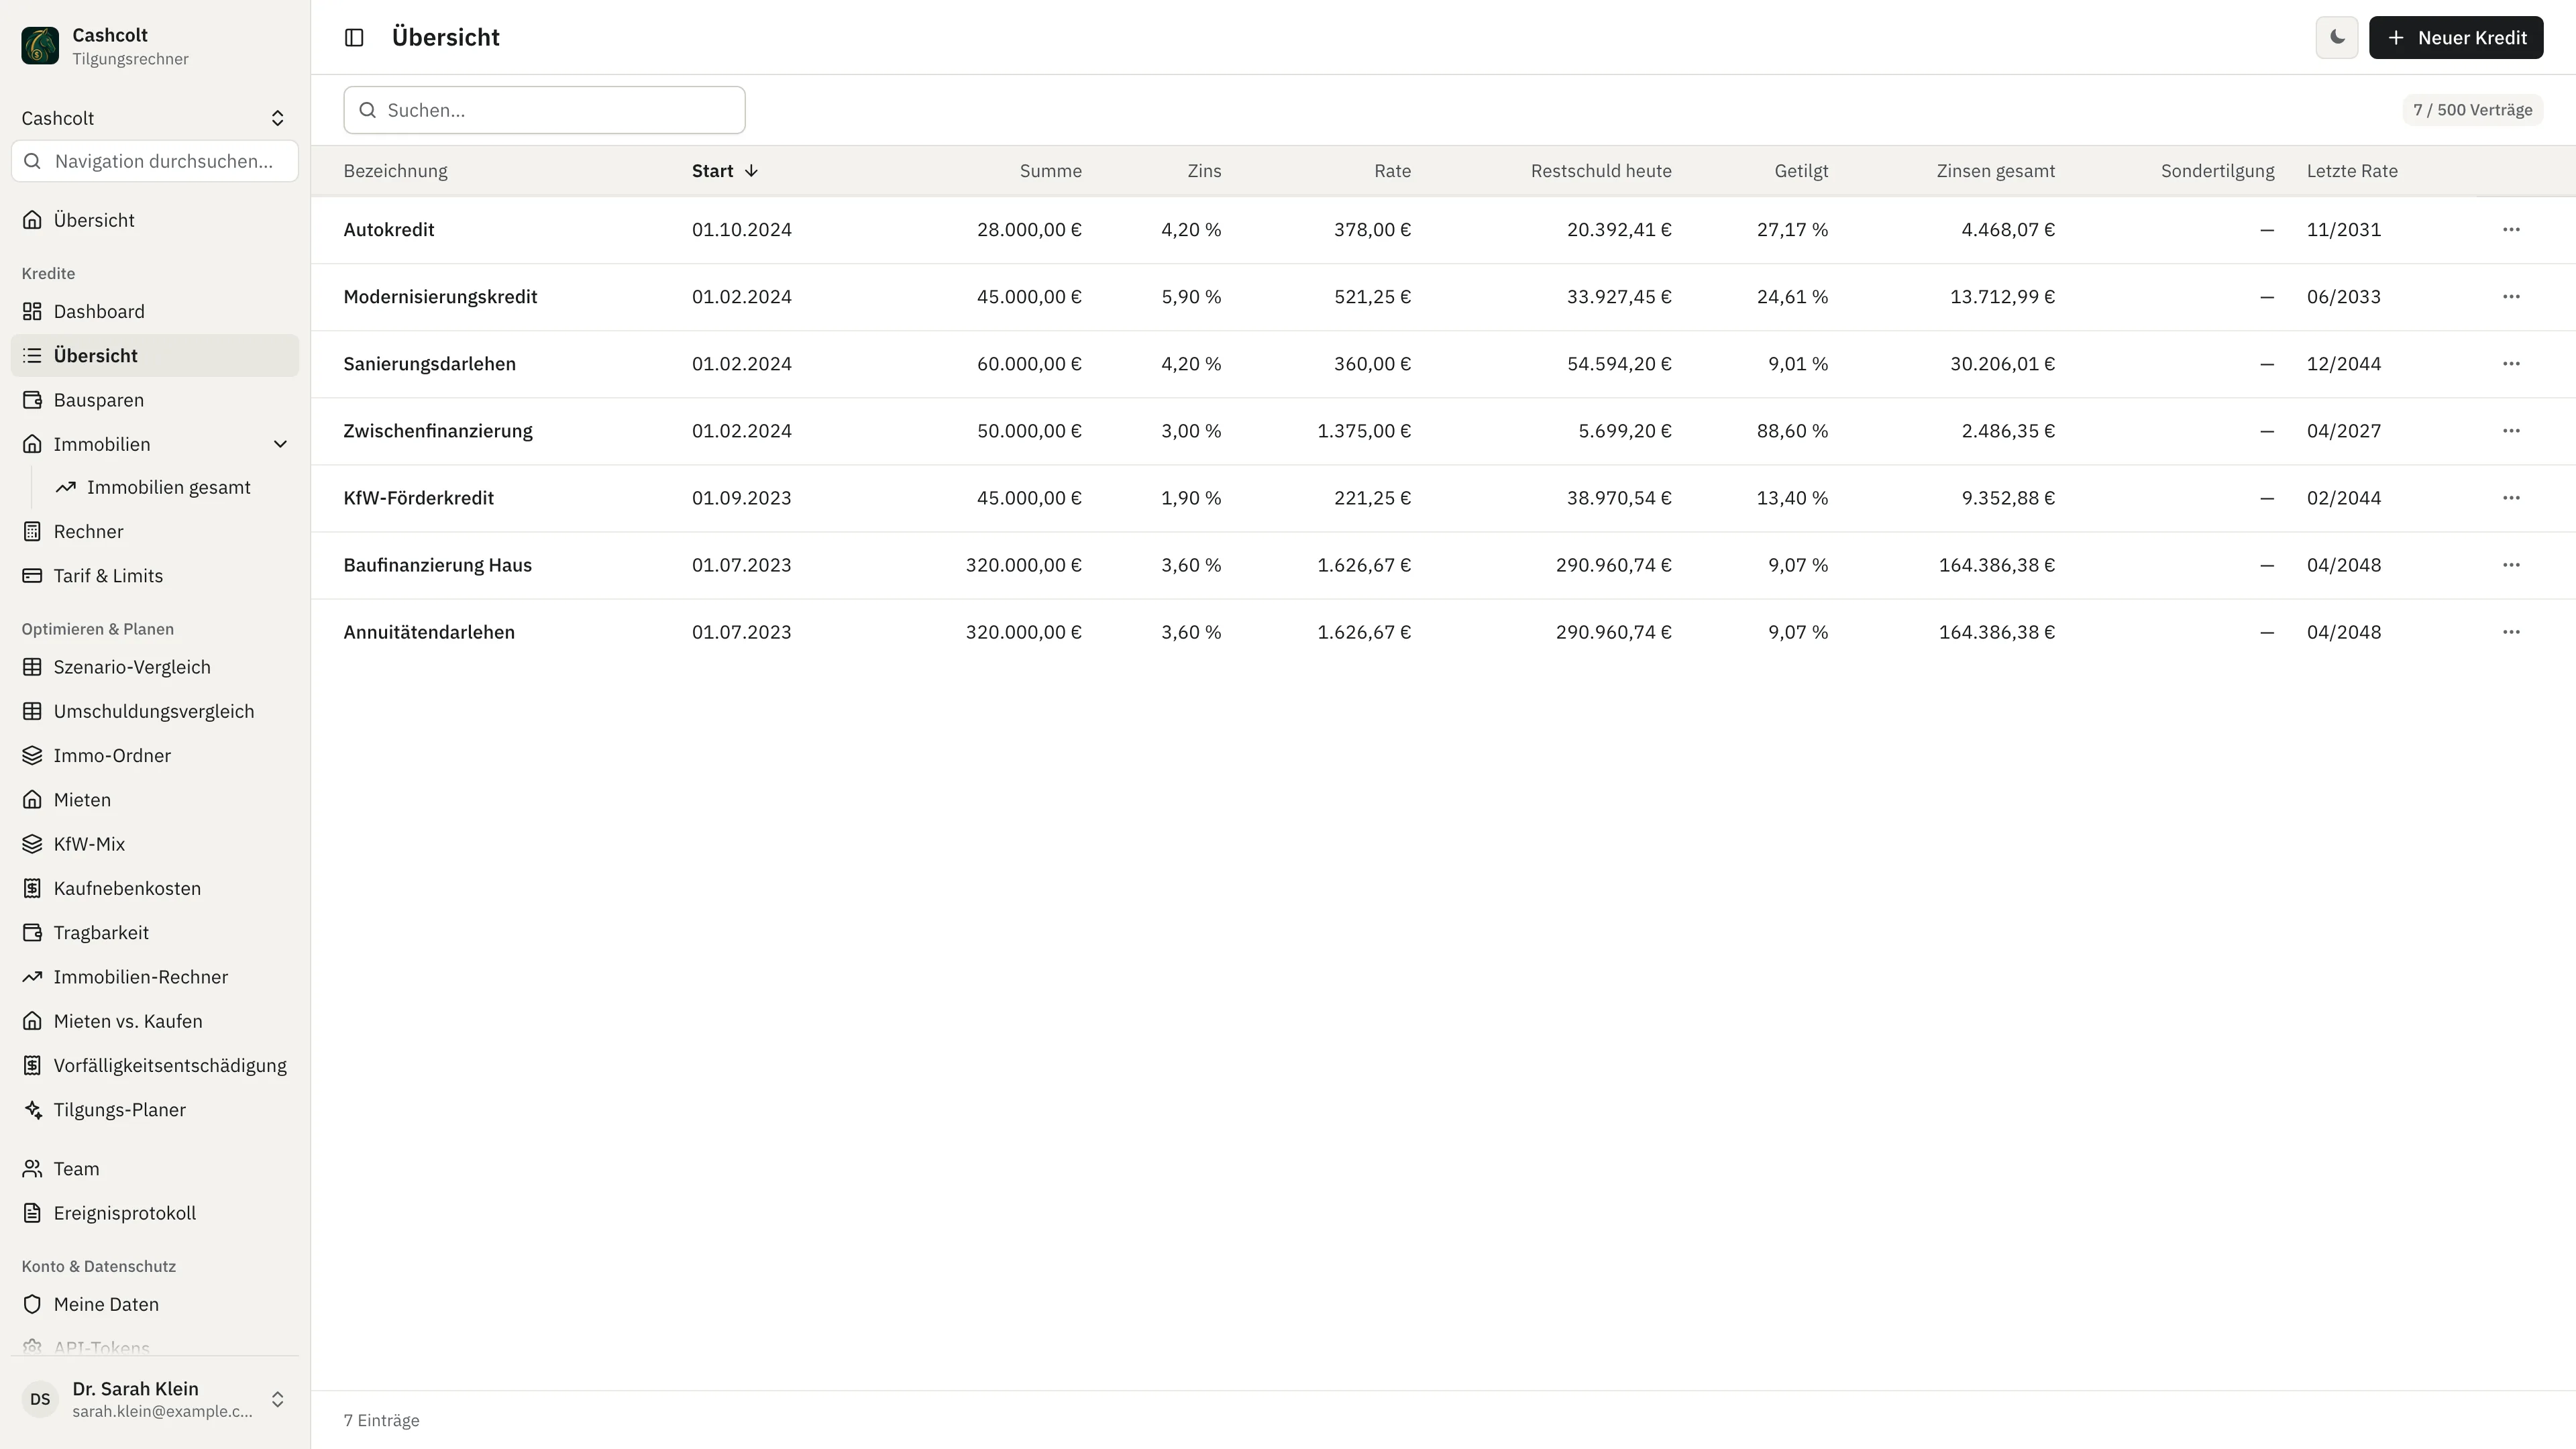
CashColt-Tabelle der Kredite mit Restschuld und Monatsrate

05

Es gehört euch.

Das Framework steht unter MIT-Lizenz, öffentlich auf GitHub und npm. Ihr betreibt eure App, wo ihr wollt: ein kleiner Server reicht, ein eigener Cluster geht auch. Code und Daten bleiben exportierbar.

Doku (englisch)

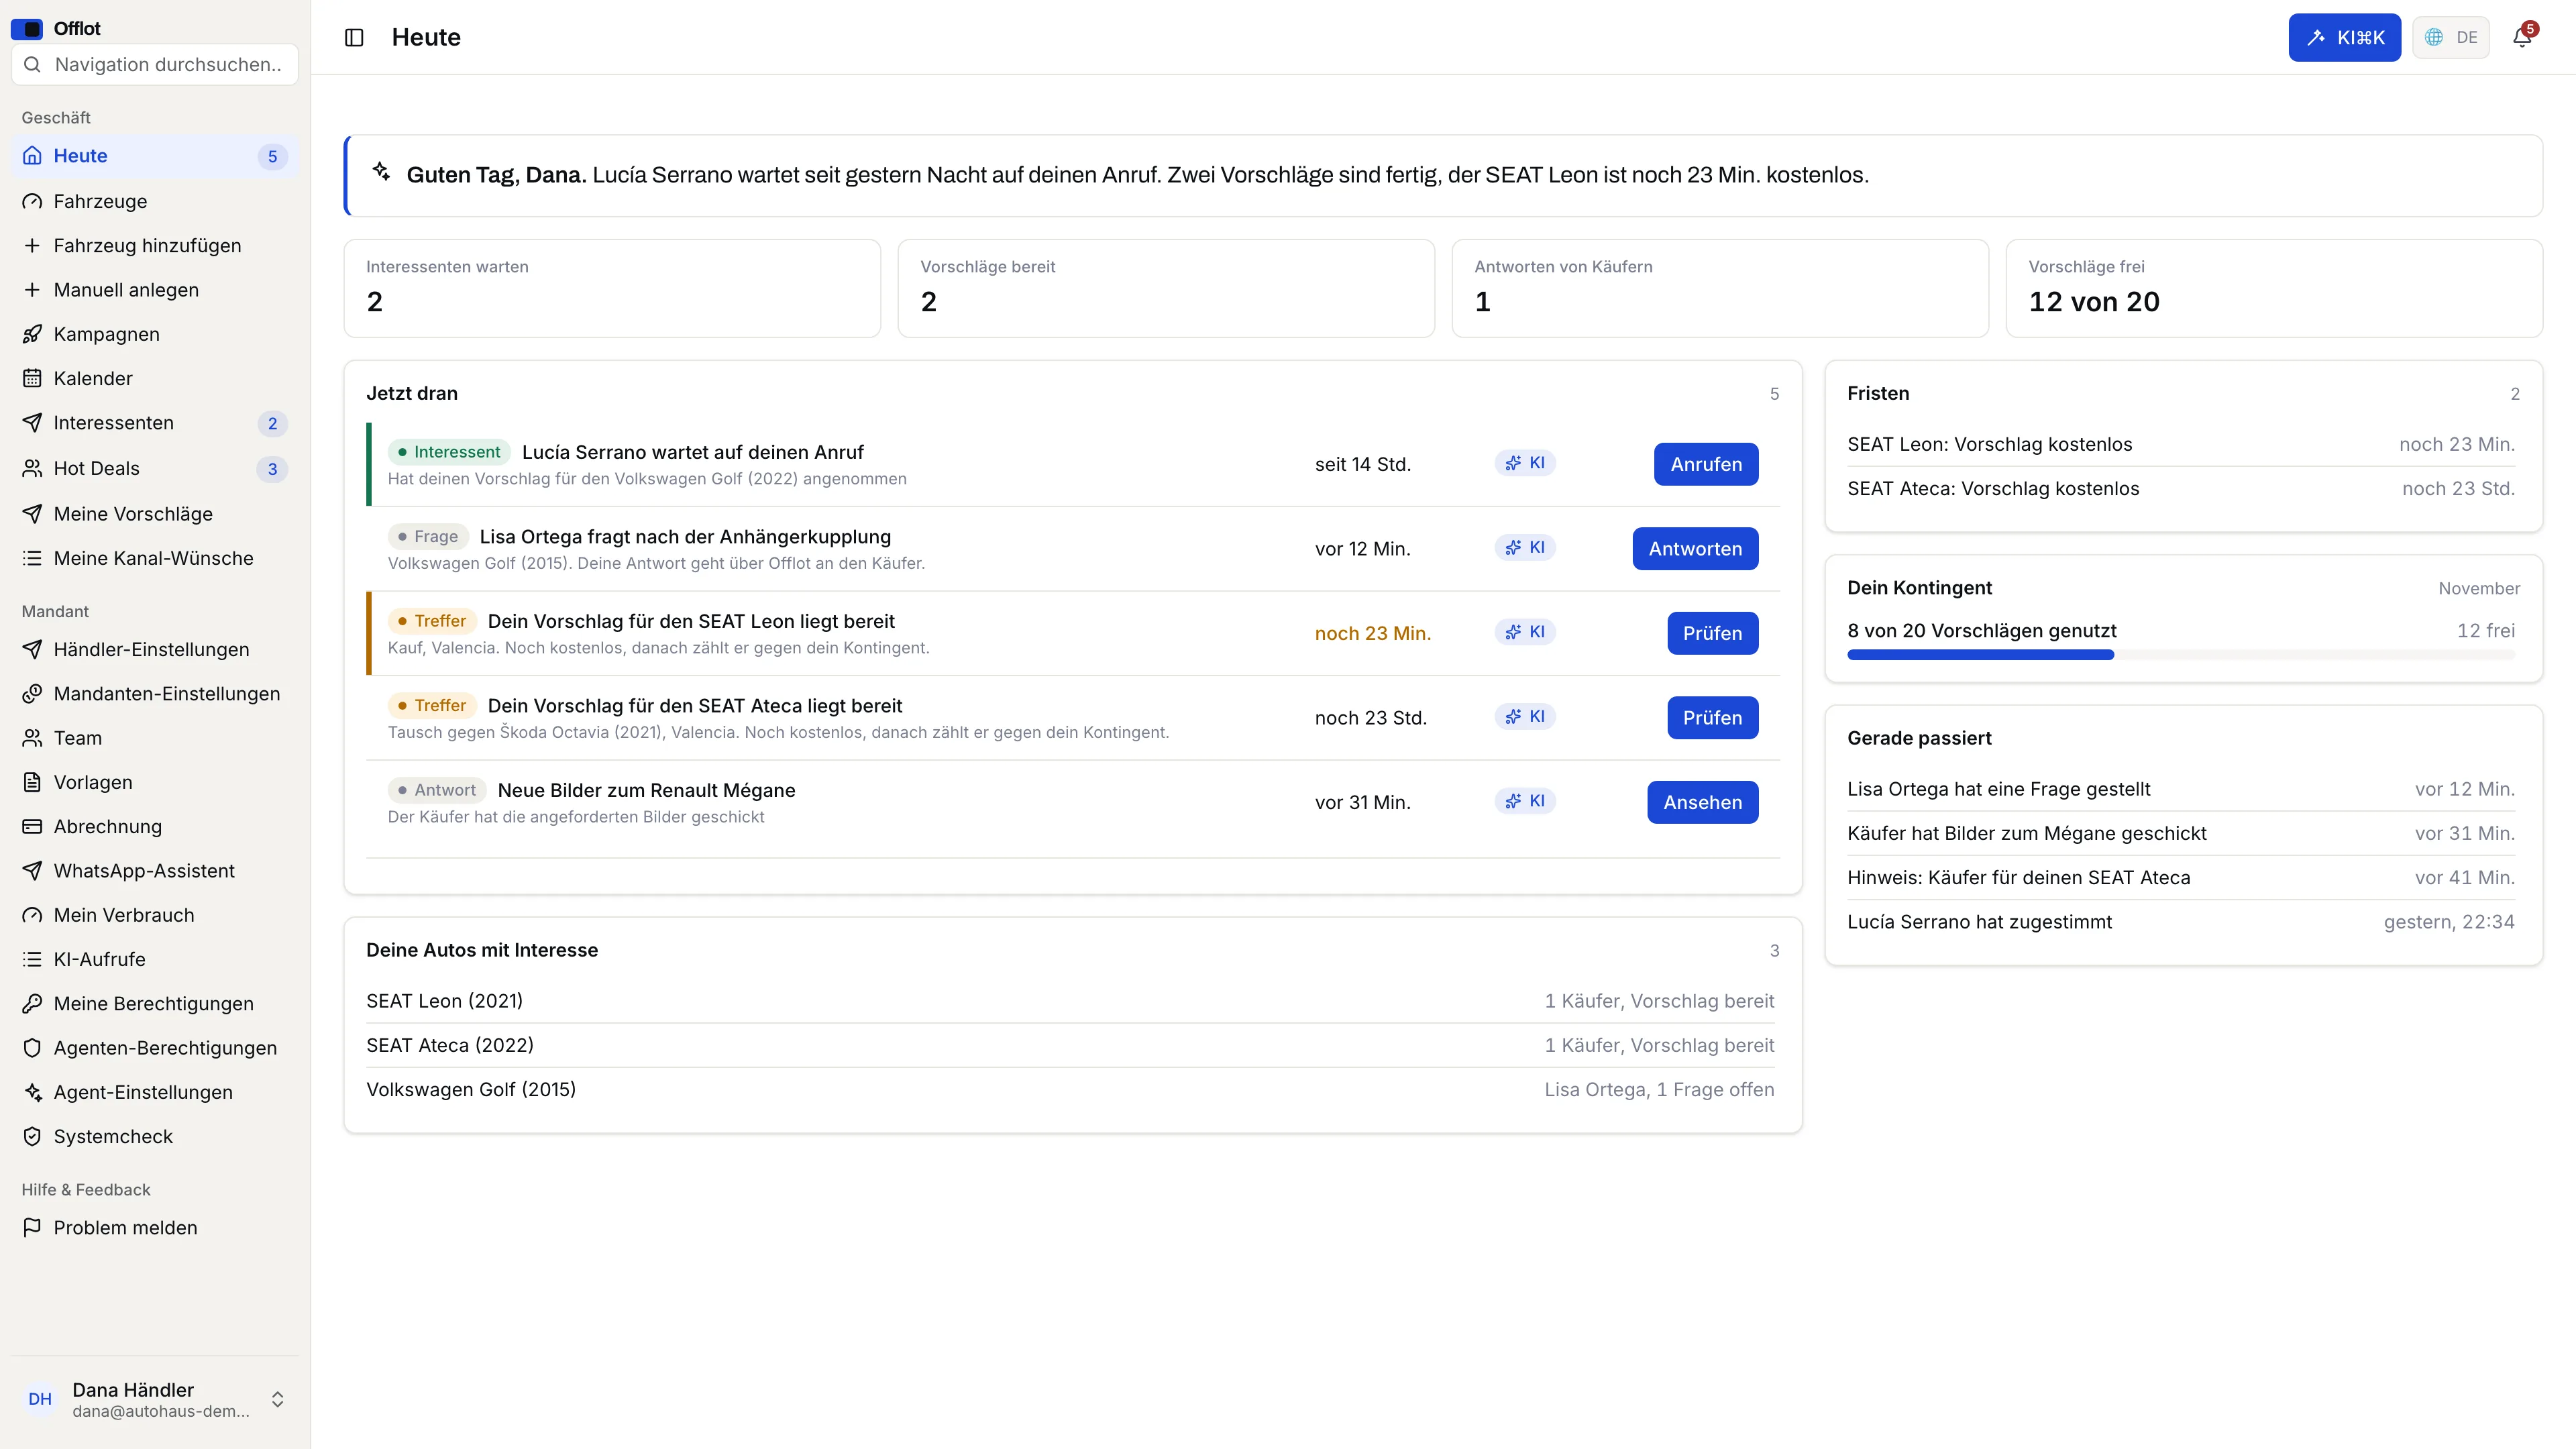
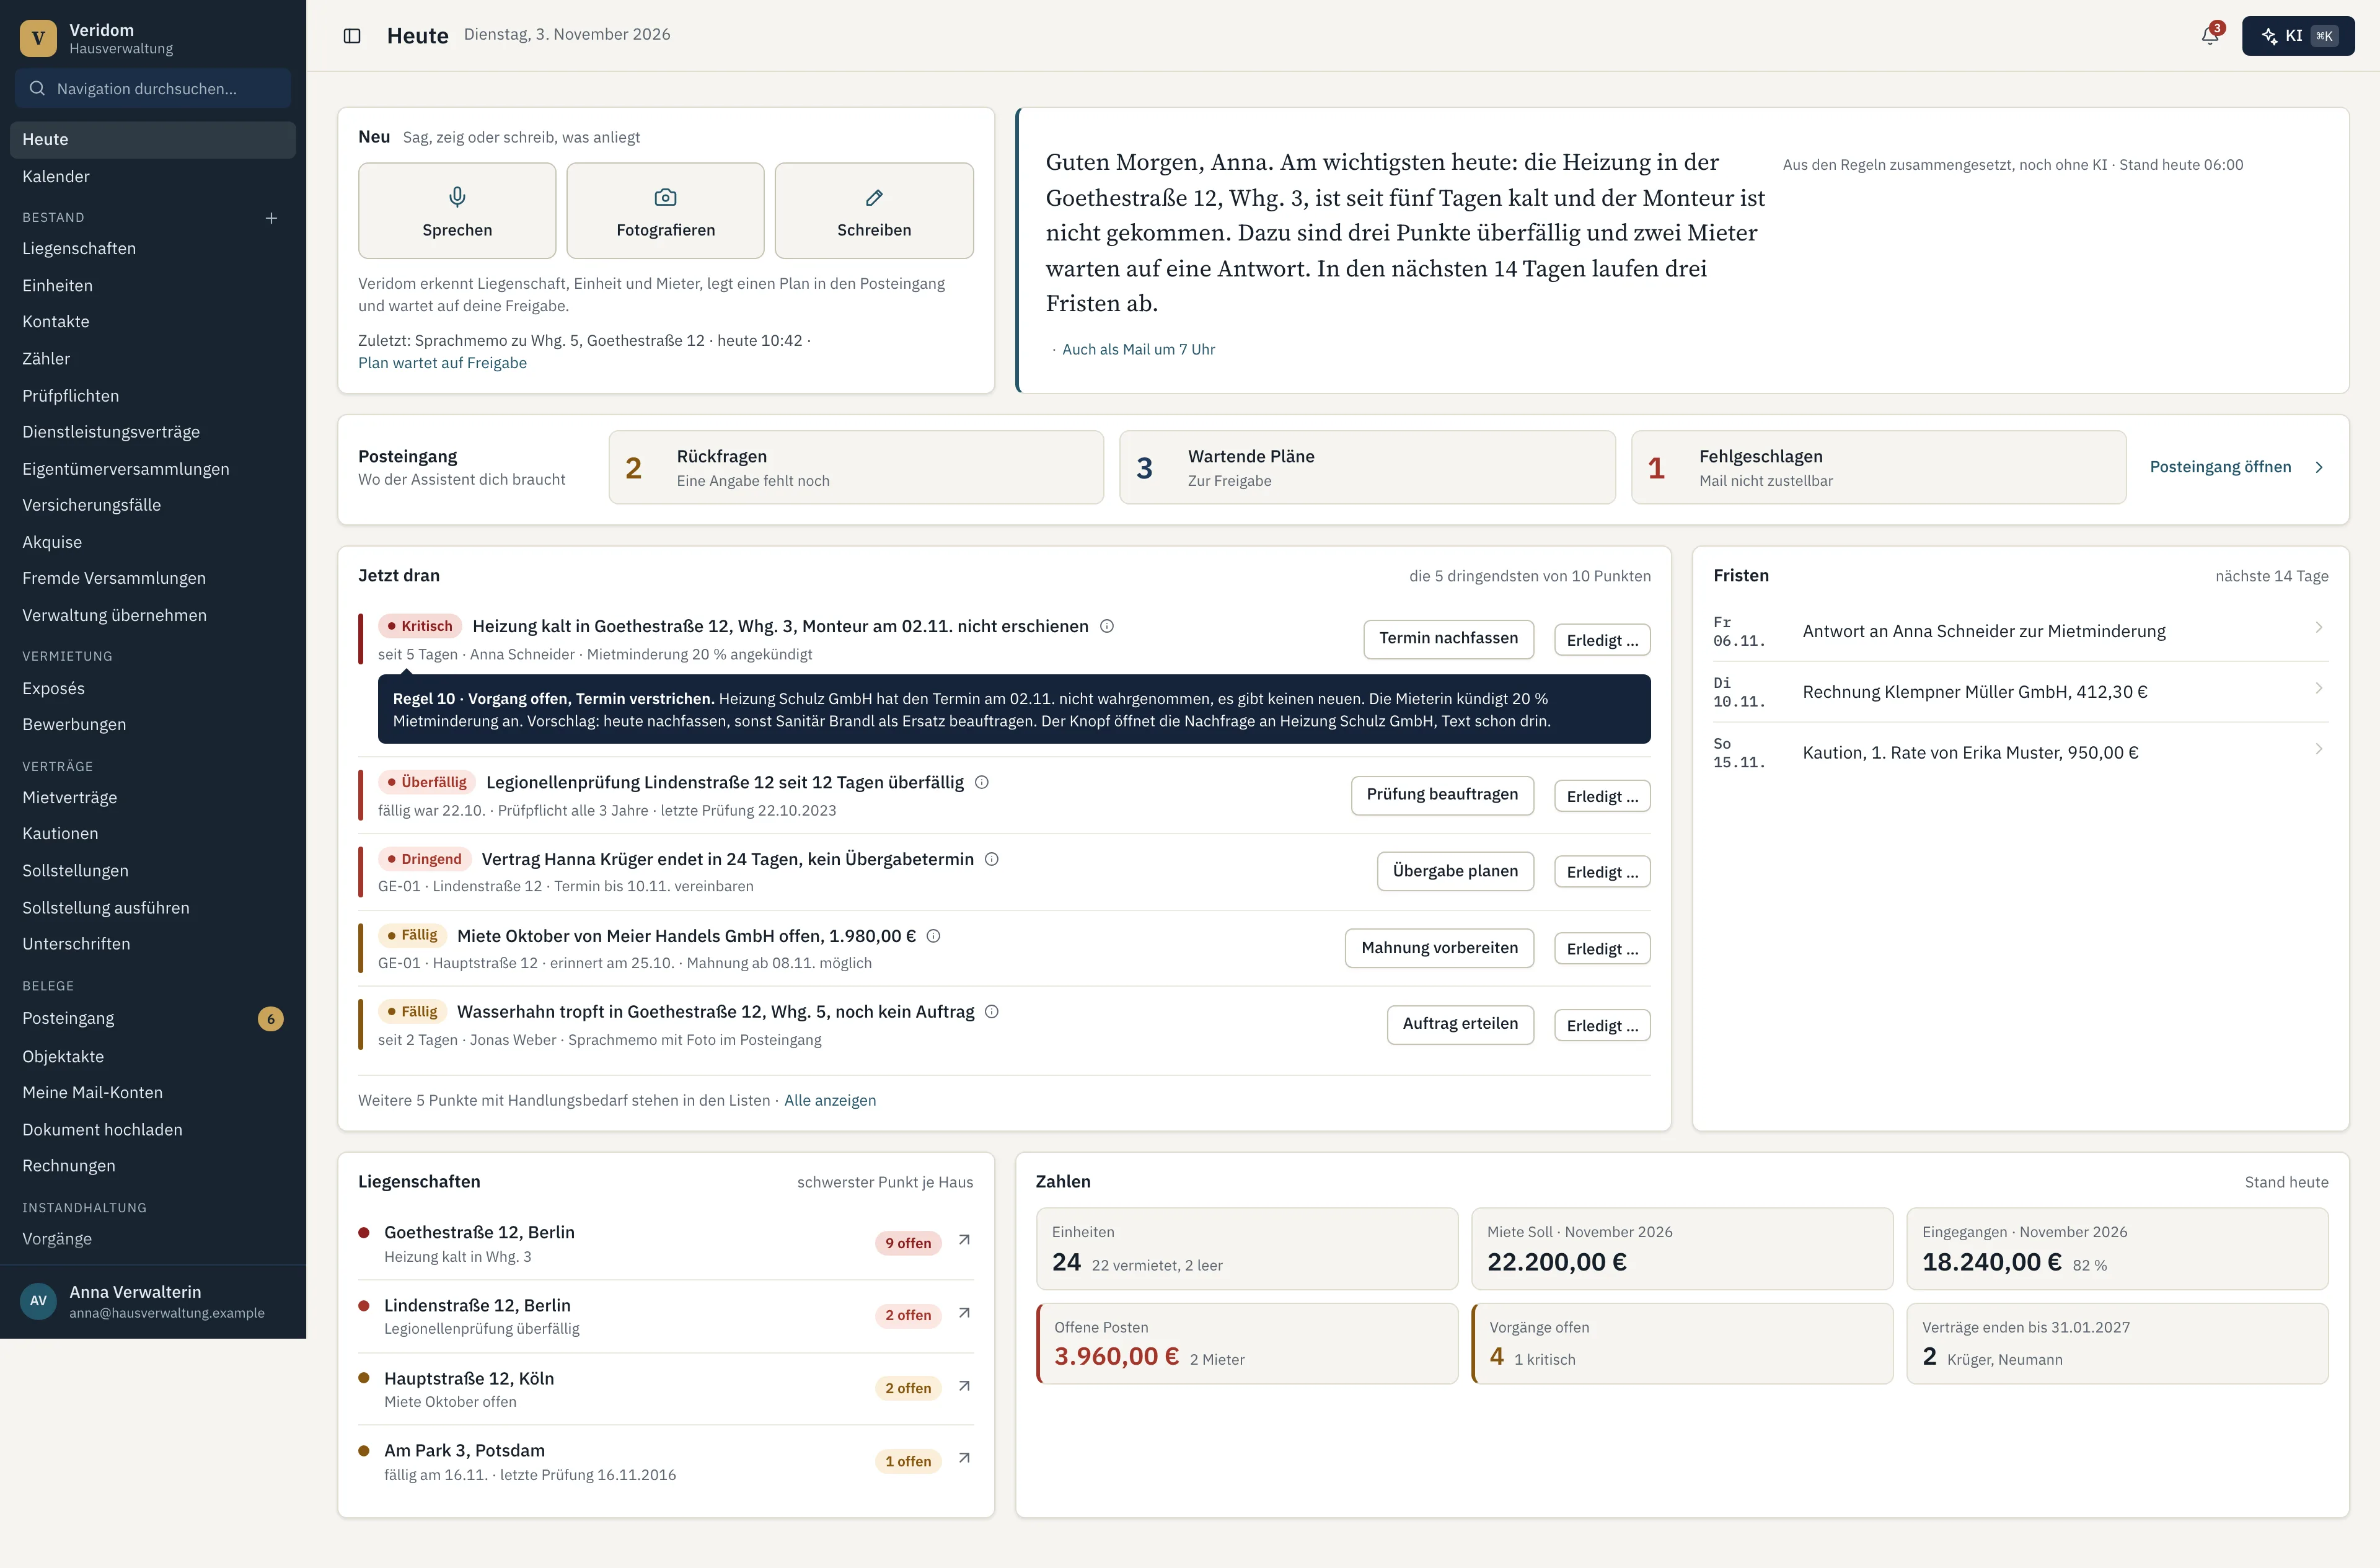
Offlot: die Heute-Ansicht eines AutohändlersPublicStatus: Live-Statusseite eines MandantenVeridom: die Heute-Ansicht einer Hausverwaltung

Alle Features

Der ganze Katalog, je Feature mit Nutzen, technischem Ansatz und Link in die Doku.Anzeigen +

Status: shipped = im Framework verfügbar · in-progress = Spec oder Teilimplementierung · roadmap = geplant

Tier 1: Wichtigste Differenzierer

Was Kumiko von Next.js + Prisma, Rails oder Supabase unterscheidet.

Audit & Compliance by Default

Event-Store (Framework) + audit

shipped

Für Entscheider

Vollständiger Änderungsverlauf ohne separates Audit-Logging: bei DSGVO-Auskunft (Art. 15) oder Support („Was passierte am 12.03.?”) liefert das System die Historie inkl. Wer/Wann/Was. Unterstützt Audit-Anforderungen aus SOC-2- oder ISO-27001-Reviews, ersetzt aber keine Zertifizierung.

Für Entwickler

Event Sourcing statt paralleles Audit-Log: jeder Write erzeugt ein Event, der Lesezustand wird daraus gebaut. Die Historie ist der Datenbestand selbst, kein zusätzliches System, das aus dem Ruder laufen kann.

Docs: audit-security →

Field Encryption & Key Lifecycle

encrypted-Schema-Flag, crypto-shredding, secrets, config

shipped · BYOK: in-progress

Für Entscheider

Sensible Felder verschlüsselt at-rest: Gehälter, Gesundheitsdaten, API-Tokens liegen bei DB-Dump oder Backup-Leak nur als Ciphertext vor. DSGVO Art. 32 („geeignete technische Maßnahmen”). Crypto-Shredding für Art. 17: Schlüssel löschen statt Millionen Rows überschreiben. BYOK (Customer-Vault) ist in Arbeit.

Für Entwickler

Verschlüsselung als Schema-Flag, nicht als App-Code: ein Feld wird bei der Definition als verschlüsselt markiert, das Framework übernimmt Ver- und Entschlüsselung. Löschung per Schlüssel-Vernichtung statt Row-für-Row-Overwrite.

Docs: compliance →

Tenant Isolation (TenantDb)

tenant + Framework createTenantDb

shipped

Für Entscheider

Logische Mandantentrennung: ein Bug im Tenant-Filter kann nicht trivial Daten anderer Kunden exponieren, weil die Isolation im DB-Context erzwungen wird. Compliance-Reviews werden einfacher: Isolation ist Architektur, nicht Konvention im App-Code.

Für Entwickler

Isolation im Datenzugriffs-Layer, nicht in jedem Handler neu geprüft: jede Anfrage läuft automatisch tenant-scoped; Cross-Tenant-Zugriff ist ein expliziter Ausnahmefall, kein Standardpfad.

Docs: identity →

Realtime ohne Extra-Infrastruktur

Framework SSE + Redis Pub/Sub

shipped

Für Entscheider

Die UI aktualisiert sich live: keine manuellen Reloads, kein separates Pusher, Ably oder Firebase. Geschätzt ca. 200–500 €/Monat Realtime-SaaS einsparbar, läuft über den bestehenden HTTP-Stack.

Für Entwickler

Server-Sent Events über den bestehenden HTTP-Stack: kein WebSocket-Cluster, kein Drittanbieter. Betroffene Clients werden nach jedem Write automatisch benachrichtigt.

Docs: what-you-get →

AI-Builder-ready

feature-ast, ai-generate, ai-patch, ai-foundation

shipped

Für Entscheider

Features per Prompt: ein LLM schreibt strukturierten Feature-Code, und das Framework validiert ihn, bevor er läuft.

Für Entwickler

Deklarative Feature-Struktur statt freier Code: weil Features einem festen Aufbau folgen, kann ein LLM sie generieren und das Framework sie vor dem Ausführen validieren, statt blind zu vertrauen.

Docs: patterns →

Assistant: Sprich mit deiner App

agent-tools, ai-agent, ai-foundation

shipped · ai-agent: Enterprise

Für Entscheider

Eine Chat-Schicht über der laufenden App: öffnen, suchen, zählen, ändern in einem Satz statt durch fünf Masken. Mit Freigabe pro Aktion wie in Claude Code: jeder Schreibzugriff wird als Karte vorgeschlagen, die ein Mensch beantwortet, und jeder ausgeführte Tool-Call ist auditiert. Nichts läuft, während niemand hinschaut.

Für Entwickler

Der Tool-Katalog wird pro Anfrage aus der Registry gebaut, die der Server ohnehin komponiert hat: keine zweite Wahrheit, die gepflegt werden will. Gefiltert nach den Rollen des Aufrufers, dann nach seinen Freigabe-Regeln; ein Handler ohne Beschreibung bleibt unsichtbar. Dispatch läuft als der User, über dieselben Pfade wie ein Klick.

Docs: assistant →

Tier 2: Enterprise-Grade

Must-haves für B2B-SaaS und Compliance-Reviews.

Auth & Sessions

auth-email-password, sessions, auth-mfa

shipped

Für Entscheider

Auth-Flows fertig: Sign-Up, Login, Password-Reset, Invite-Links für B2B-Onboarding, TOTP-basierte 2FA. Sessions sind widerrufbar (wichtig bei kompromittierten Tokens oder MFA-Statusänderung).

Für Entwickler

Passwörter gehasht, Sessions widerrufbar, TOTP-MFA mit QR-Setup und Recovery-Codes: Standard-Auth-Flows fertig aus der Box (Argon2-Hashing), keine eigene Auth-Implementierung nötig.

Docs: identity →

Access Control (RBAC)

Handler-access (Framework)

shipped

Für Entscheider

Permissions zentral an Handlern: Rollen werden vor der Handler-Ausführung geprüft, die UI kann Buttons an erlaubte Actions koppeln. Weniger verstreute Rollen-Abfragen quer durch den Code.

Für Entwickler

Rollen-Check direkt an jeder Handler-Definition: Berechtigung ist Teil der Definition, nicht eine verstreute Ad-hoc-Prüfung mitten im Code.

Docs: custom-write-handler →

User Data Rights (DSGVO Art. 15/17/20)

user-data-rights

shipped

Für Entscheider

Auskunft, Löschen, Portabilität automatisierbar: der User exportiert seine personenbezogenen Daten, eine Konto-Löschung ruft registrierte Hooks auf. Spart manuelle Juristen- und Ops-Stunden pro Anfrage, ersetzt aber keine Rechtsberatung.

Für Entwickler

Export und Löschung als registrierte Hooks pro Feature: jedes Feature meldet an, welche Daten zu einer Person gehören; Export und Forget laufen dann automatisch über alle Features hinweg.

Docs: compliance →

Notifications

delivery + channel-email / channel-in-app / channel-push

shipped

Für Entscheider

E-Mail, In-App und Push aus einem Aufruf: keine eigene Notification-Pipeline pro Kanal. Preferences pro User, ein Delivery-Log für Support und Compliance.

Für Entwickler

Ein Aufruf, mehrere Kanäle: die Anwendung löst eine Benachrichtigung aus, das Framework fächert sie auf die aktivierten Kanäle auf und protokolliert jeden Zustellversuch.

Docs: notifications →

Mail- und PDF-Vorlagen

template-resolver + document-designer

shipped

Für Entscheider

Admins ändern Text, Logo, Layout und Anhänge jeder Mail und jedes PDFs im Browser und veröffentlichen ohne Deployment. Ein fehlender Pflicht-Platzhalter sperrt das Veröffentlichen, als Entwurf speichern geht trotzdem.

Für Entwickler

Features deklarieren typisierte Platzhalter und liefern eine Standardvorlage mit. Der Inhalt liegt in der Datenbank, ein Entwurf liegt neben der aktiven Fassung. PDFs rendert Puppeteer, jedes hält die Vorlagenversion fest.

Docs: templates →

Background Jobs mit Retry

jobs + BullMQ

shipped

Für Entscheider

PDF, E-Mail und Exporte asynchron: der User wartet nicht 30s auf eine HTTP-Antwort. Retries bei transienten Fehlern; der Operator sieht fehlgeschlagene Runs und kann sie erneut anstoßen.

Für Entwickler

Bewährte Queue-Technologie (BullMQ auf Redis): keine selbstgebaute Queue. Jeder Lauf wird protokolliert, fehlgeschlagene Jobs sind für den Operator sichtbar und retry-bar.

Docs: operations →

Rate Limiting

Framework Handler-Option + optional rate-limiting

shipped

Für Entscheider

Schutz vor Brute-Force und API-Abuse: konfigurierbare Limits pro User, IP oder Action. Verhindert Kosten-Explosionen bei DDoS oder Frontend-Bugs, Fair-Use pro Plan ist möglich.

Für Entwickler

Limits direkt an der Handler-Definition, nicht als separater Layer: pro Route konfigurierbar (IP, User, Aktion), Redis-basiert, mit Standard-HTTP-429-Antwort und Retry-After.

Docs: rate-limiting →

Tier 3: Produktivitäts-Booster

Das Time-to-Market-Argument: Wochen statt Monate zum MVP.Anzeigen +

Admin-UI (Schema → Screens)

r.screen (Framework) + renderer-web Widgets

shipped

Für Entscheider

CRUD-Oberfläche ohne React von Null: aus dem Entity-Schema entsteht eine Liste mit Filtern, Pagination und Edit-Screen. Spart Frontend-Wochen pro Entity, MVP-CRUD ist sofort nutzbar.

Für Entwickler

Screen aus Schema statt Screen aus Handschrift: dieselbe Definition, die Daten und Validierung beschreibt, treibt automatisch Tabelle, Filter und Formulare im Admin-UI.

Docs: patterns/screen →

Type Safety end-to-end

Zod + TypeScript (Framework)

shipped

Für Entscheider

Weniger Runtime-Überraschungen: Schema-Änderungen zeigen betroffene Stellen direkt in der IDE. Onboarding schneller, Refactorings sicherer.

Für Entwickler

Eine Schema-Quelle für Validierung und Typen: Runtime-Prüfung und Compile-Time-Typen kommen aus derselben Definition, kein separates OpenAPI-Layer, das aus dem Takt geraten kann.

Search (Meilisearch)

Pluggable Search-Adapter, Meilisearch als Standard

shipped

Für Entscheider

Volltext-Suche ohne ElasticSearch-Cluster: Typo-Toleranz und Facets inklusive. Kein separates Search-Team für Standard-Use-Cases.

Für Entwickler

Austauschbarer Such-Adapter statt fest verdrahtetem Suchsystem: Meilisearch ist die tenant-scoped Standard-Implementierung; ein anderer Suchanbieter lässt sich einstecken, ohne die Anwendung umzubauen.

File Storage (S3/MinIO)

files, file-foundation, files-provider-s3

shipped

Für Entscheider

Upload und Download mit Mandantenisolation: Dateien sind tenant-scoped, Presigned URLs erlauben direkten S3-Upload. Virus-Scan ist nicht an Bord, aber als eigener Hook möglich.

Für Entwickler

Dateien tenant-scoped im Objekt-Storage, mit direktem Upload am Server vorbei: Presigned URLs, austauschbarer Provider (S3/MinIO), kein eigener Datei-Server nötig.

Docs: files-renderer →

Billing (Stripe / Mollie / Paddle)

billing-foundation, subscription-stripe, subscription-mollie, subscription-paddle, tier-engine

shipped

Für Entscheider

Subscriptions und Webhooks: Upgrade-Flow, Zahlungsfehler und Kündigung als Events. Spart Wochen Billing-Integration; Mollie für den EU-Raum (SEPA, iDEAL); Paddle als Merchant of Record übernimmt Rechnung und Umsatzsteuer. Bei mehreren Anbietern wählen Kunden beim Checkout.

Für Entwickler

Austauschbarer Zahlungs-Provider statt fest verdrahtetem Stripe-Code: Webhooks werden geprüft und in dieselben Domain-Events übersetzt, egal welcher Anbieter dahintersteht. Plan-Grenzen sind Konfiguration, kein Sonderfall-Code.

Docs: billing-foundation →

Compliance Profiles & Retention

compliance-profiles, data-retention

shipped

Für Entscheider

Regionale Compliance-Pakete: eu-dsgvo, swiss-dsg und de-hr-dsgvo-hgb als fertige Profile. Ein Retention-Cron löscht oder archiviert nach Policy: DSGVO Art. 5 und 17 operativ unterstützt.

Für Entwickler

Aufbewahrungsregeln als Konfiguration pro Tenant, nicht als verstreute Cron-Skripte: ein Profil legt fest, wie lange welche Daten aufbewahrt werden; Löschung und Archivierung laufen automatisch danach.

Docs: compliance →

Headless API-Zugriff (PAT)

personal-access-tokens

shipped

Für Entscheider

Jedes externe Tool das HTTP spricht integriert ohne Custom-Code: CI, Zapier, ein Kunden-ERP, Alertmanager rufen Eure API mit einem langlebigen, widerrufbaren Bearer-Token auf. Kein Browser-Login, kein SDK, nichts auf der Gegenseite zu bauen. Scoped pro Token, sofort widerrufbar bei Kompromittierung.

Für Entwickler

Tokens werden vor der JWT-Verifikation aufgelöst und tragen die live Rollen des Users mit scoped, fail-closed Enforcement an der API-Grenze: Erstellen, Auflisten und Widerrufen ist Self-Service, kein Admin-Ticket nötig.

Docs: personal-access-tokens →

Tier 4: Developer Experience

Von Entwicklern geschätzt, verkauft selten primär.Anzeigen +

Config & Secrets

config, secrets

shipped

Für Entscheider

Konfiguration pro Tenant in der DB: SMTP, Feature-Flags und API-Keys ohne Redeploy. Secrets sind verschlüsselt at-rest, Änderungen im Event-Store nachvollziehbar.

Für Entwickler

Konfiguration und Secrets pro Tenant, nicht global in Env-Variablen: Änderungen ohne Redeploy, Secrets verschlüsselt gespeichert, Rotation als eingebauter Job statt manuellem Eingriff.

Docs: config →

SEO / Site Discovery

seo

shipped

Für Entscheider

SEO-Grundlagen automatisch: sitemap.xml, robots.txt (optional) und llms.txt für AI-Crawler. Schnelleres Indexing öffentlicher Seiten.

Für Entwickler

Sitemap und AI-Crawler-Datei generiert statt handgepflegt: leiten sich aus den öffentlichen Seiten der Anwendung ab und bleiben automatisch aktuell.

Docs: content-seo →

Bereit, Kumiko auszuprobieren?

Lies die Docs, schau dir eine Live-Demo an oder wirf einen Blick in den Quellcode.